
Modul 4 · 4.2
Adatvédelem: mi nyilvános és mi nem
Modul 4: WHOIS, RDAP és adatvédelem · Olvasási idő: 9 perc
Tanulási cél: A lecke végére végződésenként el tudja magyarázni, hogy a GDPR és a NIS2 óta a domaintulajdonos mely adatai nyilvánosak, és hogyan kérheti ki a rejtett adatokat az, akinek jogos érdeke fűződik hozzá.
Kulcsfogalmak: GDPR, személyes adatok elrejtése, jogi személy és természetes személy, WHOIS-adatvédelem, proxyszolgáltatás, jogosult adatkérők, kapcsolatfelvétel űrlapon keresztül
A teljes nyilvánosságtól az elrejtésig
Korábban a WHOIS-ban bárki megnézhette bármely domaintulajdonos nevét, címét, telefonszámát és e-mail-címét. Ez hasznos volt annak, aki el akart érni egy tulajdonost, de a spammereknek és a csalóknak is. A GDPR (az európai adatvédelmi rendelet, 2018. május) óta ez megváltozott. A tulajdonosok személyes adatai azóta nagyrészt rejtve vannak.
Az alapszabály szinte minden registrynél ugyanaz:
- A természetes személy (egy ember, például magánszemély) adatai nagyrészt rejtve maradnak.
- A jogi személy (egy kft., alapítvány, egyesület vagy más szervezet) adatai nem személyes adatok, ezért elvben nyilvánosak.
Ezt a második szabályt a NIS2 rögzítette: a registryknek és a regisztrátoroknak nyilvánossá kell tenniük azokat az adatokat, amelyek nem személyes adatok (3.3. lecke). Ha Ön szervezet, a neve tehát egyszerűen szerepel a nyilvános adatok között. Ez szándékos is: aki meglátogat egy webhelyet, láthassa, melyik szervezet áll mögötte.
Mit lát végződésenként
A részletek registrynként eltérnek. Így néz ki a helyzet (2026. novemberi állapot):
| Végződés | Magánszemély | Szervezet |
|---|---|---|
| .nl (SIDN) | Nincs név; az RDAP-ban "REDACTED FOR PRIVACY" | A szervezet neve |
| .de (DENIC) | Semmi sem nyilvános | A szervezet adatai |
| .eu (EURid) | Csak az e-mail-cím és a preferált nyelv | Név, település, régió és ország |
| .be (DNS Belgium) | Alapértelmezés szerint semmi | Név, cím és e-mail (személynév és telefonszám nélkül) |
| .com és más gTLD'k | Elrejthető (kötelező, ahol az adatvédelmi jog előírja); az ország mindig látható | A regisztrátortól függ |
Néhány dolog szembetűnő:
- A .nl esetében a Whois-ban látható az adminisztratív kapcsolattartó e-mail-címe. Ez arra szolgál, hogy a tulajdonosnak e-mailt lehessen küldeni. Ha ott az Ön személyes címe szerepel, az tehát látható. Nyilvános továbbá a regisztrátor, a viszonteladó, a technikai kapcsolattartó, az állapot, a névszerverek és a dátumok is.
- Az .eu esetében egy magánszemély e-mail-címe látható. Ott olyan címet használjon, amelynek megosztását nem bánja.
- A .be esetében a tulajdonos a regisztrátorán keresztül dönthet úgy, hogy több adatot jelenít meg.
- A gTLD'k esetében, ha a tulajdonos e-mail-címe rejtve van, kell lennie egy továbbító címnek vagy webes űrlapnak, amelyen keresztül a tulajdonos mégis elérhető.
WHOIS-adatvédelem és proxyszolgáltatások
Sok regisztrátor kínál WHOIS-adatvédelmet: ez a szolgáltatás elrejti az Ön kapcsolattartási adatait a nyilvános WHOIS-ban. A gTLD'knél proxyszolgáltatások is léteznek: ilyenkor egy közvetítő szerepel a nyilvános adatokban Ön helyett.
Figyelem:
- A .nl és .eu esetében a tulajdonos nem lehet adatvédelmi vagy proxyszolgáltatás. A domainnek a valódi tulajdonos nevén kell lennie. Az elrejtést ott maga a registry intézi, a fenti táblázat szerint.
- A WHOIS-adatvédelem nem minden végződésnél érhető el, és sok országos végződésnél nincs is rá szükség, mert a registry már eleve elrejti a magánszemélyek adatait.
- Szervezetnél az elrejtésnek kevés értelme van: egy cég neve nem személyes adat. Ha szervezetként nem szeretné a munkatársak nevét megjeleníteni, használjon általános címeket kapcsolattartóként (3.3. lecke).
Ki láthatja a rejtett adatokat?
A rejtett nem ugyanaz, mint a titkos. Akinek jogos érdeke van, kikérheti az adatokat. Ilyen például a rendőrség és más illetékes hatóságok, de az is, akinek védjegye van, és fel akar lépni egy ahhoz hasonló név ellen. Néhány példa:
- A DENIC csak annak adja ki a magánszemélyek adatait, aki valószínűsíti a jogos érdekét, vagy akinek a DENIC jogszabály alapján köteles kiadni.
- A NIS2 kötelezi a registryket és a regisztrátorokat, hogy a jogszerű, megalapozott kérésekre gyorsan, de legkésőbb 72 órán belül válaszoljanak.
- A gTLD'k esetében a rejtett tulajdonossal a regisztrátor továbbító címén vagy webes űrlapján keresztül lehet kapcsolatba lépni.
Szeretne elérni egy tulajdonost, például mert meg szeretné vásárolni a domainjét, vagy mert a webhelye az Ön védjegyét használja? Akkor használja a WHOIS-ban vagy az RDAP-ban megadott kapcsolatfelvételi lehetőséget. Ha így nem jut eredményre, a registrynél vagy a regisztrátornál kérelmet nyújthat be, jól megindokolva. Védjegyvita esetén ez az a pont, amikor érdemes jogászhoz fordulni (7.2. lecke).
Mit jelent ez az Ön számára
Induljon ki abból, hogy bármi, amit egy domainnél megad, valaki számára láthatóvá válhat. A registry és a regisztrátora minden adatát látja, és a jogosult adatkérők is. Ez nem ok arra, hogy valótlan adatokat adjon meg: ez tilos, és azt kockáztatja, hogy elveszíti a domainjét (3.3. lecke). Arra viszont ok, hogy tudatosan válasszon:
- Szervezetként: általános e-mail-cím és általános telefonszám kapcsolattartóként.
- Magánszemélyként: olyan e-mail-cím, amelyet szívesen megoszt, különösen .eu esetén és a .nl admin-c-jénél.
Rendszeresen nézze meg, mi nyilvános a domainjéről. Így azt is azonnal látja, hogy az adatok még helyesek-e.
A gyakorlatban: így működik a WebOké-nál
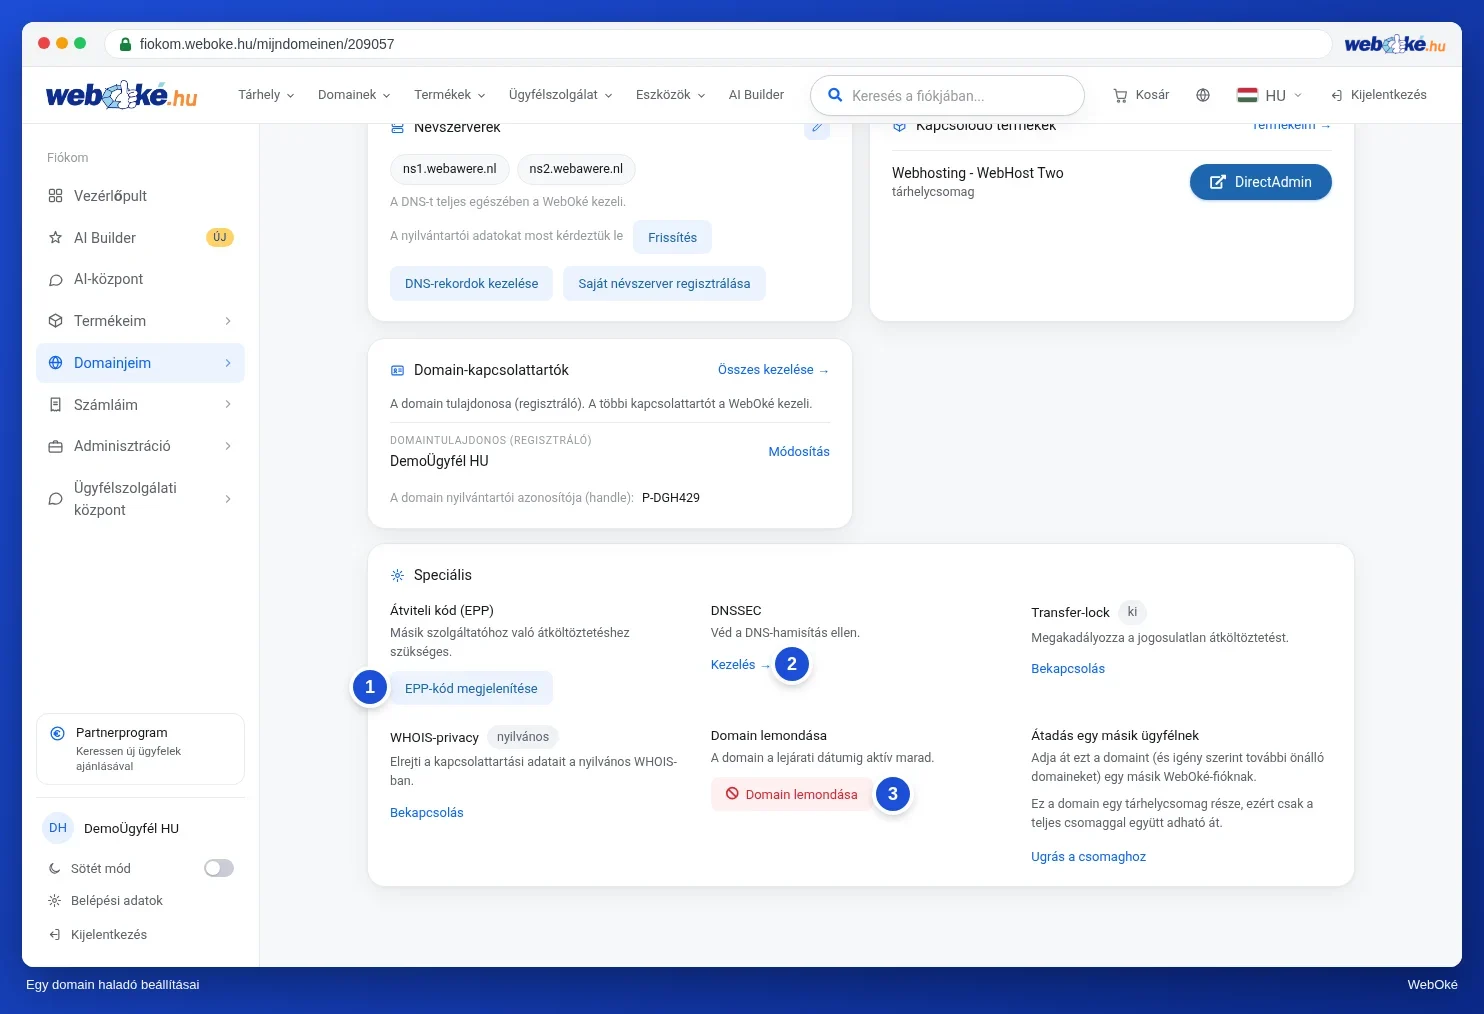
A Fiókom felületen a domainoldal Speciális kártyáján található a WHOIS-adatvédelem opció: "Elrejti az Ön kapcsolattartási adatait a nyilvános WHOIS-ban." Ez nem minden végződésnél érhető el. Hogy mi nyilvános egy domainről, azt a WHOIS-lekérdezéssel nézheti meg (https://www.weboke.hu/toondomein). Más regisztrátoroknál hasonlóan működik: az adatvédelem általában a domain beállításai között található, és minden regisztrátornak van WHOIS-keresője.
Összefoglalás
- A GDPR óta a magánszemélyek adatai rejtve vannak; a szervezetek adatai nyilvánosak, és ezt a NIS2 rögzíti.
- Hogy mit lát, az végződésenként eltér: .eu esetén például egy magánszemély e-mail-címét, .nl esetén az admin-c e-mail-címét.
- A .nl és .eu esetében adatvédelmi vagy proxyszolgáltatás nem lehet tulajdonos.
- Akinek jogos érdeke van, kikérheti a rejtett adatokat; a NIS2 72 órán belüli választ ír elő.
Kvíz
Feladat
Feladat D4.2: Mi látható Önről? Keresse meg saját domainjét (vagy a szervezetéét) a WHOIS-lekérdezésben (https://www.weboke.hu/toondomein). Ha a végződése támogatja az RDAP-ot, nézze meg a registry RDAP-oldalát is (4.1. lecke). Jegyezze fel, mit láthat bárki Önről vagy a szervezetéről, és döntse el, hogy ez így rendben van-e.
Pipálja ki:
- Megkerestem a domainemet a WHOIS-ban és, ha lehetséges, az RDAP-ban.
- Tudom, hogy magánszemélyként vagy szervezetként vagyok-e regisztrálva.
- Megnéztem, mely nevek, címek és e-mail-címek láthatók.
- Tudom, hogy létezik-e WHOIS-adatvédelem a végződésemhez, és hogy szükségem van-e rá.
Töltse ki:
- Mely adatok nyilvánosak a tulajdonosról és a kapcsolattartókról?
- Szerepel olyan személyes adat, amelyet inkább nem osztana meg? Hogyan oldja ezt meg valótlan adatok megadása nélkül?
- El tudja érni Önt ezeken az adatokon keresztül, aki kapcsolatba szeretne lépni Önnel? Hogyan?
D4.2. feladat: Mi látható Önről?
Ezt a feladatot saját maga végzi el, senki nem ellenőrzi. Pipálja ki, amit elvégzett, és jelölje meg a feladatot elvégzettként.
Leírja, mi látható a végződésnek megfelelően (pl. .nl: a szervezet neve igen, a magánszemély neve nem, viszont az admin-c e-mail-címe, a regisztrátor, az állapot, a névszerverek és a dátumok igen; .eu magánszemély: e-mail-cím és nyelv). A nem kívánt személyes adatot általános címmel vagy telefonszámmal, illetve (ahol elérhető és megengedett) WHOIS-adatvédelemmel oldja meg, soha nem valótlan adatokkal; tudja, hogy .nl és .eu esetén proxy nem lehet a tulajdonos. Megnevezi a kapcsolatfelvétel módját: az admin-c e-mail-címe, továbbítási cím vagy webes űrlap a gTLD-knél, illetve jogos érdeken alapuló kérelem a registryn vagy a regisztrátoron keresztül.
A pipái és jegyzetei csak ebben a böngészőben maradnak meg, sehova nem küldjük el őket. Ha bejelentkezett, a Fiókomban csak azt tároljuk, hogy elvégezte a feladatot.
További olvasnivaló
- WebOké útmutató 5.14: WHOIS-adatvédelem
- Névtelen domainregisztráció
- WebOké útmutató 14.3: WHOIS, IP-cím lekérdezés és SSL-ellenőrzés
- A Whois magyarázata (SIDN, holland nyelven): https://www.sidn.nl/nl-domeinnaam/uitleg-whois