
Modul 7 · 7.1
Domainrablás és hamis e-mailek
Modul 7: Biztonság és jó állapot megőrzése · Olvasási idő: 10 perc
Tanulási cél: A lecke után felismeri, milyen módokon térítik el a domaineket vagy csapják be a domaintulajdonosokat, és tudja, hogyan védheti meg ezek ellen a fiókját és a domainjeit.
Kulcsfogalmak: domainrablás, fiók a regisztrátornál, kétlépcsős azonosítás, hozzáférés-kezelés, hamis számla, regisztrációs ajánlat, slamming, hamis e-mail a registry nevében, registry lock, az átköltöztetési kód mint kulcs
Miért célpont az Ön domainje
Aki a domainnevét kezeli, az a névre érkező e-maileket is megkapja. Ezekkel az e-mailekkel pedig szinte bármely más fióknál rákattinthat az „Elfelejtett jelszó” lehetőségre: a könyvelésénél, a bankjánál, a webáruházánál, a közösségi médiájánál. Egy domain tehát sokkal többet ér, mint a rajta futó weboldal.
Négy módon fordulhat elő baj:
- Valaki bejut az Ön regisztrátornál vezetett fiókjába, és megváltoztatja a névszervereket, a DNS-t vagy a domaintulajdonost.
- Valaki megszerzi az Ön átköltöztetési kódját (verhuiscode), és átviszi a domaint egy másik regisztrátorhoz (6.3. lecke).
- A domainje lejár, és valaki más regisztrálja (5. modul).
- Egy hamis számlával vagy hamis e-maillel csapják be, anélkül hogy technikailag bármi történne.
Mind a négy ellen tehet valamit.
A bejárati ajtó: az Ön fiókja a regisztrátornál
Sok domainrablás nem a registry feltörésével kezdődik, hanem azzal, hogy valaki belép a domaintulajdonos fiókjába. Ehhez elég egy újrahasznosított jelszó vagy egy kattintás egy hamis bejelentkezési oldalon. Aki bejutott, mindent megtehet, amit Ön.
Így tarthatja zárva ezt az ajtót:
- Saját, erős jelszó, amelyet sehol máshol nem használ. Ebben egy jelszókezelő segít.
- Kétlépcsős azonosítás. A jelszó mellett ilyenkor egy második kódra is szükség van, e-mailből vagy egy hitelesítő alkalmazásból. Az alkalmazás erősebb: aki átveszi a postafiókját, a telefonját akkor sem szerzi meg.
- Olyan bejelentkezési e-mail-cím, amely nem magán a domainen van. Ha a domain nem működik, vagy eltérítették, Önnek akkor is be kell tudnia lépni, és meg kell kapnia a regisztrátor leveleit.
- Tudja, kinek van hozzáférése. Egy kollégának vagy a webfejlesztőjének adjon saját, korlátozott jogú felhasználót a jelszava helyett. Távolítsa el azokat, akik már nem tartoznak oda, például egy volt munkatársat vagy egy korábbi webfejlesztőt.
Átköltöztetési kód, átviteli zár és registry lock
Az átköltöztetési kód a domainje kulcsa (6.3. lecke). Csak akkor kérje le, ha Ön maga költözteti a domaint, és csak annak a regisztrátornak adja meg, ahová költözik.
Ahol a végződés ismeri, kapcsolja be az átviteli zárat. Ekkor a registry elutasítja az átköltöztetést, akkor is, ha valakinél ott a kód. A .com és a legtöbb gTLD esetében ez lehetséges; a .nl, .eu, .be és .nu esetében általában nem. Ott maga a kód a védelem.
Azokhoz a nevekhez, amelyeken valóban sok múlik, létezik a registry lock: egy zár magánál a registrynél. Az SIDN ezt a .nl-hez .nl Control néven kínálja. Ezzel senki, még az Ön regisztrátora sem módosíthat semmit a regisztráción anélkül, hogy az SIDN előbb ne ellenőrizné a domaintulajdonosnál, hogy a kérés valódi-e. A szolgáltatást a regisztrátorán keresztül igényelheti. Minden módosításnál viszont többletmunkával jár. A legtöbb névnél ez nem éri meg az előnyt; egy nagy szervezet vagy webáruház fő nevénél gyakran igen.
Hamis számlák és regisztrációs ajánlatok
Nem minden támadás technikai. Sok csalás egyetlen dologról szól: hogy Ön fizessen.
Hamis számlák. Az SIDN rendszeresen figyelmeztet olyan domainnevekről szóló „számlákra”, amelyeket Domeinregistratie Nederland, DNS Registraties NL vagy Web Registraties Nederland nevű cégek küldenek. Gyakran alul apró betűvel ott áll, hogy ez nem számla, hanem ajánlat. A tanács: ne fizessen, és jelentse a holland Fraudehelpdesknek (csalásbejelentő szolgálat).
Regisztrációs ajánlatok. Egy ismert változat: üzenetet kap arról, hogy „valaki más regisztrálni akarja az Ön nevét egy másik végződéssel”, de Ön lehet az első, ha gyorsan fizet. „Elsőbbségi regisztrációs jog” nem létezik. Ellenőrizze maga, hogy a név szabad-e, kérdezze meg a saját regisztrátorát, és jelentse a Fraudehelpdesknek.
Slamming. Levelet vagy e-mailt kap, amely megújítási számlának tűnik, de valójában ajánlat arra, hogy a domainjét egy másik céghez költöztesse. Aki fizet és aláír, egyszer csak egy olyan regisztrátornál találja magát, amelyet nem ismer.
A védekezés mindhárom esetben ugyanaz. Tudja, melyik regisztrátornál vannak a domainjei (7.4. lecke), és csak olyan számlát fizessen ki, amelyet a saját fiókjában is lát annál a regisztrátornál. Ne feledje azt sem: az SIDN maga nem értékesít .nl-neveket a domaintulajdonosoknak. Aki „a regisztrációs hatóságnak” adja ki magát, és közvetlenül akar Önnek eladni valamit, az tehát nem az SIDN.
Hamis e-mailek az ICANN vagy a registry nevében
Valódi e-mailek is érkeznek a domainjéről. A .com és más gTLD-k esetében a regisztrátora például megkérheti, hogy ellenőrizze a regisztrációs adatait, erősítse meg a domaintulajdonos e-mail-címét, vagy hagyjon jóvá egy átköltöztetést. Éppen azért hamisítják ezeket az e-maileket, mert léteznek.
Így ismerhet fel egy hamis e-mailt:
- az e-mailben lévő linken keresztül kell fizetnie, holott a regisztrátora a fiókjában ad számlát;
- azzal fenyegetnek, hogy a domainje még ma lejár vagy törlik;
- a link egy ismeretlen weboldalra visz, nem a regisztrátorához vagy a registryhez;
- azon a linken keresztül kell bejelentkeznie, vagy ajánlatot kap „keresőmotoros regisztrációra”;
- az e-mail olyan domainről szól, amely nem az Öné, vagy olyan cégtől jön, amelynek nem ügyfele.
Ha kétségei vannak, ne kattintson semmire. Lépjen be saját maga a regisztrátoránál vezetett fiókjába, és ott nézze meg, történt-e valami.
Ha mégis baj történik
Ha a weboldala hirtelen nem működik, vagy nem érkeznek meg az e-mailjei, nézze meg a fiókjában, hogy megváltoztak-e a névszerverek vagy a DNS-rekordok. Ha a domain eltűnt vagy átköltöztették, azonnal vegye fel a kapcsolatot a regisztrátorával, és igazolja, hogy Ön a domaintulajdonos (6.3. lecke). Ezután változtassa meg a jelszavait, nézze át a felhasználókat, és főként ellenőrizze az MX-rekordokat: aki ezeket megváltoztatja, az olvassa az Ön leveleit.
A gyakorlatban: így működik a WebOké-nál
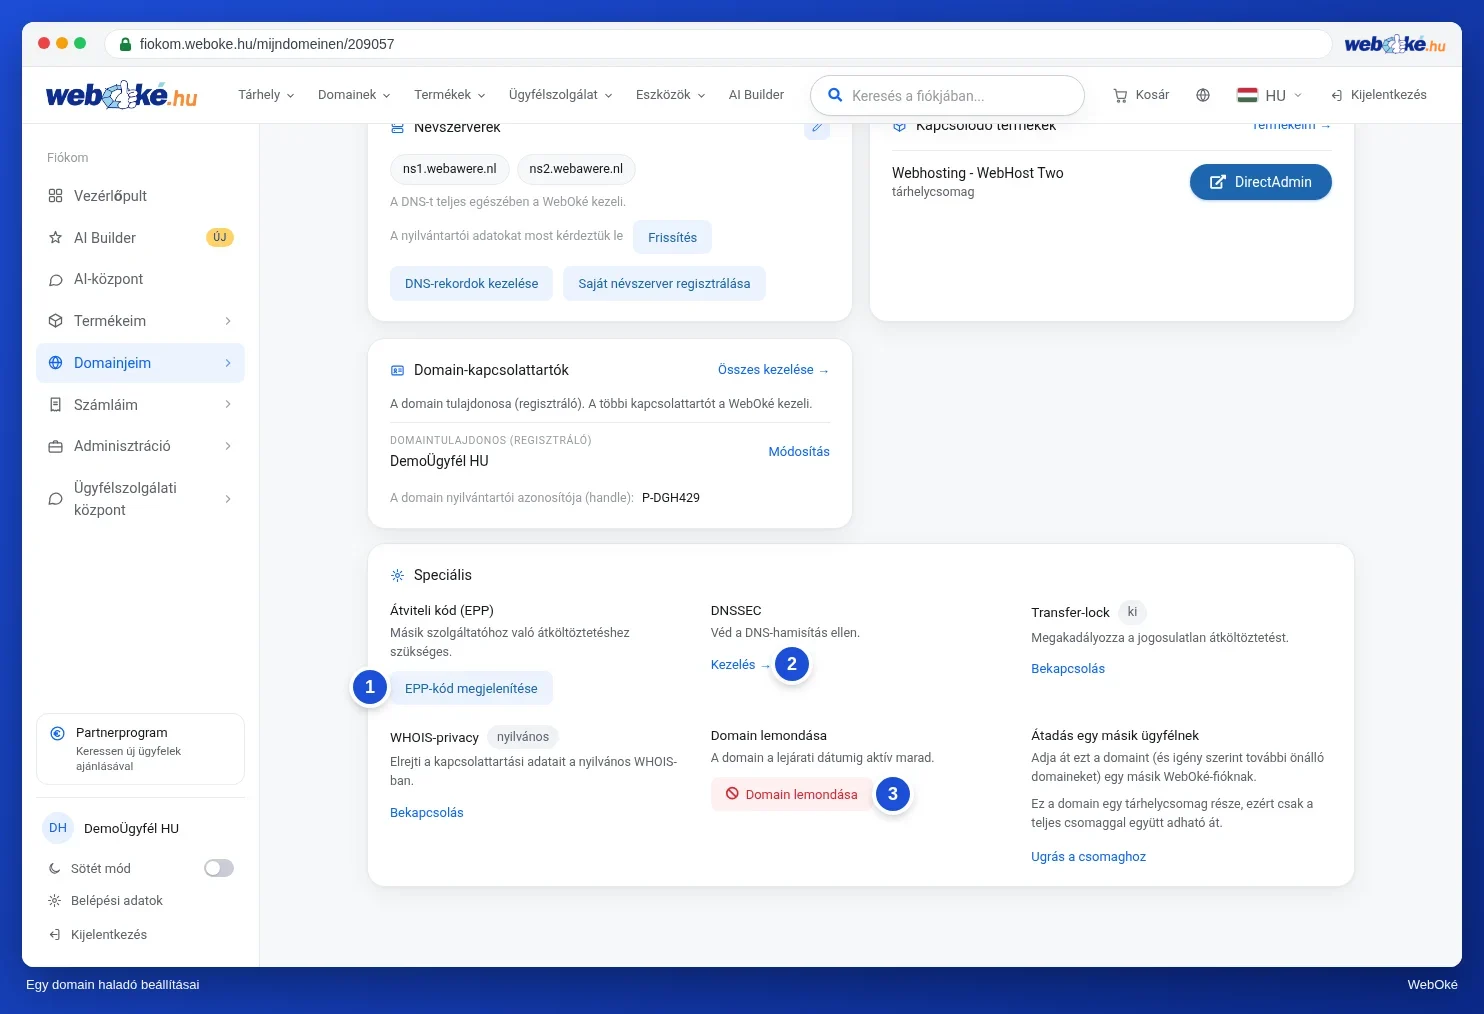
A Fiókom felületre a jelszavával és egy e-mailben kapott bejelentkezési kóddal lép be (WebOké-útmutató 3.2). Hitelesítő alkalmazást is beállíthat (3.3). Azt, hogy kinek van hozzáférése, az Adminisztrációm › Felhasználók menüpontban szabályozhatja (11.3). Az átviteli zárat a domain oldalán, a Haladó kártyán, a Transfer-lock résznél találja. Más regisztrátoroknál hasonlóan működik: keressen rá a kétlépcsős azonosításra, a felhasználókra vagy csapattagokra, valamint az átviteli vagy domainzárra.
Összefoglalás
- Aki a domainjét kezeli, az az e-mailjeit is kezeli, és ezzel a többi fiókja jelszó-visszaállítását is.
- Védje regisztrátori fiókját erős jelszóval, kétlépcsős azonosítással és mások számára külön felhasználókkal.
- Kapcsolja be az átviteli zárat, ahol lehet; a fontos .nl-nevekhez létezik a .nl Control.
- Hamis számlák, regisztrációs ajánlatok és slamming: csak azt fizesse ki, amit a saját fiókjában is lát.
- Ne kattintson a domainjéről szóló e-mailekben lévő linkekre; nézze meg saját maga a fiókjában.
Kvíz
Feladat
D7.1. feladat: Az Ön fiókja bebiztosítva. Nézze át azt a fiókot, amellyel a domainjeit kezeli, akár a WebOké-nál, akár egy másik regisztrátornál. Kapcsolja be, ami még ki van kapcsolva, és távolítsa el, ami már nem oda tartozik.
Pipálja ki:
- A kétlépcsős azonosítás be van kapcsolva (a WebOké-nál: e-mailes bejelentkezési kód vagy hitelesítő alkalmazás, útmutató 3.2 és 3.3).
- Átnézte, kinek van hozzáférése, és eltávolította a volt munkatársakat vagy korábbi webfejlesztőket (útmutató 11.3).
- Az átviteli zár be van kapcsolva minden olyan domainnél, ahol ez lehetséges.
- A fiókja bejelentkezési e-mail-címe nem olyan domainen van, amelyet ezzel a fiókkal kezel.
- Tudja, hogyan ismeri fel a regisztrátora valódi számláját, és hol találja meg a fiókjában.
Válaszoljon:
- A kétlépcsős azonosítás melyik formáját használja, és a domainjéhez kapcsolódó mely más fiókokban (e-mail, DNS, tárhely) nincs még bekapcsolva?
- Kiknek volt hozzáférésük a fiókjához, és kiket távolított el vagy korlátozott?
- Melyik domainjénél lehetséges átviteli zár, és most be van-e kapcsolva? Melyiknél nem lehetséges, és miért?
- Hogyan ellenőrzi ezentúl, hogy egy domainjéről szóló számla vagy e-mail valódi-e?
D7.1. feladat: Az Ön fiókja bebiztosítva
Ezt a feladatot saját maga végzi el, senki nem ellenőrzi. Pipálja ki, amit elvégzett, és jelölje meg a feladatot elvégzettként.
1. Egy konkrét módszer (kód e-mailben vagy hitelesítő alkalmazás, lehetőleg alkalmazás) és a további fiókok listája (postafiók, DNS-szolgáltatás, tárhely) azzal, hogy ott mi van még hátra. 2. Azok neve vagy szerepköre, akiknek hozzáférésük volt, és hogy kit távolított el, illetve ki kapott saját, korlátozott jogosultságot közös jelszó helyett. 3. .com vagy más gTLD végződésű domainek: zár bekapcsolva. .nl, .eu, .be vagy .nu végződésű domainek: nincs átviteli zár, ott az átköltöztetési kód (verhuiscode) a védelem (egy fontos .nl névnél esetleg .nl Control). 4. Nem kattintunk az e-mailben lévő linkekre; saját magunk lépünk be a saját regisztrátorunknál, és csak azt fizetjük ki, ami ott számlaként szerepel; kétség esetén megkérdezzük a regisztrátort, és a hamis számlákat bejelentjük (Hollandiában a Fraudehelpdesknél).
A pipái és jegyzetei csak ebben a böngészőben maradnak meg, sehova nem küldjük el őket. Ha bejelentkezett, a Fiókomban csak azt tároljuk, hogy elvégezte a feladatot.
További olvasnivaló
- Az ICANN vagy a registry által küldött e-mailek a domainnel kapcsolatban: valódiak vagy hamisak, és mi a teendő?
- A domainemet anélkül helyezték át, hogy kérelmeztem volna.
- WebOké útmutató 3.2: A belépési kód e-mailben (kétlépcsős azonosítás)
- WebOké útmutató 3.3: Hitelesítő alkalmazás használata
- WebOké útmutató 11.3: Felhasználók meghívása és jogosultságok megadása